以太坊网络的安全保障机制,是一套融合共识机制、经济激励、密码学技术、智能合约防护与社区治理的多层次防护体系。它既通过 PoS(权益证明)共识确保全网节点行为合规,用经济惩罚遏制恶意攻击,又依靠密码学技术保障数据隐私与交易真实性,同时通过智能合约审计、形式化验证等手段降低代码漏洞风险,最终形成 “技术 + 经济 + 社区” 协同的安全闭环。这套机制并非一成不变,从早期 PoW(工作量证明)到如今的 PoS,以太坊始终在优化安全策略以应对新威胁。要彻底搞懂其安全逻辑,还需拆解各核心机制的运作原理、相互作用,以及面对攻击时的防御能力。接下来,我们将从共识机制、经济模型、密码学技术等五大维度,逐层剖析以太坊网络如何构建坚实的安全屏障。
一、共识机制:PoS 权益证明 —— 安全的 “核心指挥中枢”
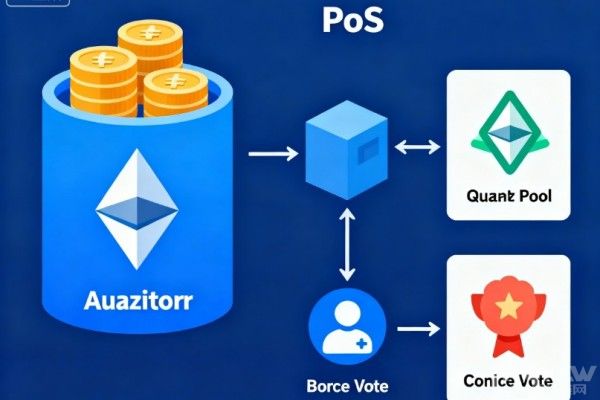
共识机制是以太坊安全的基石,它决定了全网节点如何达成一致、验证交易,直接影响网络抗攻击能力。2022 年 “合并” 后,以太坊从 PoW 全面转向 PoS,通过 “质押权益 + 节点验证” 的模式,大幅提升安全效率与抗攻击门槛。
1. PoS 的核心逻辑:用 “质押金” 约束节点行为
PoS 机制下,要成为以太坊的验证者,需质押至少 32 ETH 到指定合约中,这部分质押金相当于 “安全保证金”。验证者的核心职责是打包交易、生成区块、验证其他节点的区块 —— 若严格遵守规则,会获得区块奖励(目前约 0.01-0.02 ETH / 区块);若存在恶意行为(如打包无效交易、双花攻击、离线不履职),则会面临 “罚没质押金”(Slashing)的惩罚,严重时 32 ETH 可能全部被罚没,且永久失去验证者资格。
这种 “高门槛 + 重惩罚” 的设计,让恶意攻击的成本远高于收益。比如发动 “51% 攻击”(控制全网 51% 以上的验证算力),在 PoS 机制下需要控制超 51% 的质押 ETH—— 按当前以太坊质押总量约 2700 万 ETH 计算,需质押超 1377 万 ETH,价值超 200 亿美元,如此高昂的成本让绝大多数攻击者望而却步。相比 PoW 时代依赖硬件算力(易被矿机巨头操控),PoS 更能保障网络去中心化与安全性。
2. 区块验证与 - finality:确保交易 “不可篡改”
PoS 机制通过 “区块提议 - 验证 - 敲定” 的流程,确保交易最终不可篡改。验证者分为 “提议者” 与 “证明者”:提议者负责打包交易生成新区块,证明者则对区块的合法性进行投票(需至少 2/3 的验证者投票通过)。当区块获得足够投票后,会进入 “Justified”(合理)状态;若后续区块继续基于该区块生成,且经过更多轮次投票,最终会达到 “Finalized”(敲定)状态 —— 一旦区块被敲定,交易就永久记录在链上,任何试图篡改的行为都需推翻全网多数验证者的投票,技术与经济成本几乎不可能实现。
比如用户在以太坊上发起一笔 ETH 转账,交易被打包进区块后,只需等待约 2-3 个区块(约 5-7.5 分钟)就能达到 Finalized 状态,此时即使有攻击者想篡改这笔交易,也需同时控制大量验证者并承担巨额质押金损失,实际操作中完全不具备可行性。
二、经济模型:激励与惩罚并行 —— 安全的 “利益约束杠杆”
以太坊的经济模型与共识机制深度绑定,通过 “奖励合规者、惩罚违规者” 的双向调节,让节点自发维护网络安全,形成可持续的安全生态。
1. 正向激励:让合规验证 “有利可图”
以太坊为遵守规则的验证者提供多重收益,确保维护安全能获得稳定回报:
· 区块奖励:提议者成功生成合法区块,可获得区块内交易 Gas 费的 1/3,以及基础区块奖励(目前由协议动态调整,平均每区块约 0.01 ETH);
· ** attestation 奖励 **:证明者对其他区块进行有效投票(Attestation),可获得少量 ETH 奖励,投票越及时、越准确,奖励越高;
· MEV 收益:验证者可通过优化交易打包顺序(如优先打包 Gas 费高的交易)获得 MEV(最大可提取价值)收益,部分头部验证者的 MEV 收益甚至超过基础区块奖励。
这些收益叠加,让合规验证者的年化收益率稳定在 4%-6%(按当前质押量计算),吸引了超 85 万个验证者节点参与,形成庞大的 “安全维护大军”—— 节点数量越多,网络越去中心化,抗攻击能力越强。
2. 反向惩罚:让恶意行为 “代价惨重”
以太坊的经济惩罚机制极具威慑力,针对不同违规行为设置了梯度惩罚措施,确保恶意节点 “得不偿失”:
· 离线惩罚(Inactivity Leak):若验证者长期离线(超过 4 个 epoch,约 26.5 小时),会按比例缓慢扣除质押金,离线时间越长,扣罚越多,以此督促验证者保持在线;
· Slashing 惩罚:针对严重恶意行为(如同时在两个链上提议区块、投票支持无效区块),会立即罚没该验证者 1-32 ETH 的质押金,同时将其 “列入黑名单”,永久禁止参与验证;更严重的是,若某区域大量验证者同时违规,会触发 “关联惩罚”,导致该区域所有验证者都面临质押金损失,进一步放大威慑效果;
· 交易 Gas 费机制:用户发起交易时需支付 Gas 费,Gas 费不仅用于激励验证者,还能抵御 “垃圾交易攻击”—— 攻击者若想发送大量无效交易堵塞网络,需支付巨额 Gas 费,成本远超攻击收益,从而遏制这类恶意行为。
2023 年曾有某验证者因配置错误,意外触发 Slashing 惩罚,瞬间损失 1.2 ETH 质押金,且永久失去验证资格,这一案例也印证了惩罚机制的有效性与严肃性。
 三、密码学技术:底层数据防护 —— 安全的 “技术加密盾牌”
以太坊网络的所有数据交互与身份验证,都依赖成熟的密码学技术,从根本上保障交易真实性、账户安全性与数据隐私性,是安全保障机制的 “技术基石”。
1. 公钥密码学:账户安全的 “数字锁”
以太坊的账户体系基于公钥密码学构建,每个账户对应一对 “公钥 - 私钥”:
· 私钥:相当于账户的 “数字钥匙”,由用户自行保管,长度为 256 位随机字符串,拥有私钥就拥有账户的绝对控制权,可发起转账、签署交易;
· 公钥:由私钥通过椭圆曲线加密算法(ECDSA)生成,可公开分享,相当于账户的 “地址”(公钥经过哈希处理后形成以太坊地址,如 0x 开头的 42 位字符串);
· 交易签名:用户发起交易时,需用私钥对交易数据(金额、接收地址、Gas 费等)进行签名,验证者通过公钥验证签名合法性 —— 只有签名有效的交易才会被打包,确保交易是账户所有者发起,避免 “伪造交易”。
这种机制让以太坊账户无需依赖中心化机构(如银行)验证身份,同时确保私钥不泄露的情况下,账户绝对安全。即使全网节点都能看到交易数据,也无法伪造他人签名,从根源上杜绝了 “盗刷账户” 的可能。
2. 哈希算法:数据完整性的 “校验码”
以太坊大量使用 SHA-256 与 Keccak-256 哈希算法,确保数据不可篡改、可快速验证:
· 区块哈希:每个区块包含前一个区块的哈希值,形成 “链式结构”—— 若有人想篡改某一区块的数据,会导致该区块的哈希值改变,进而影响后续所有区块的哈希值,验证者只需比对哈希值就能快速发现篡改,且篡改成本随区块高度增加呈指数级上升;
· 交易哈希:每笔交易生成唯一的哈希值,用户可通过哈希值在区块浏览器(如 Etherscan)上查询交易详情,确保交易数据未被修改;
· 智能合约代码哈希:智能合约部署后会生成唯一的代码哈希,若合约代码被篡改,哈希值会变化,验证者会拒绝执行篡改后的合约,避免恶意代码攻击。
比如某攻击者试图篡改 5 个区块前的一笔交易,不仅需要修改该区块的交易数据,还需重新计算后续 5 个区块的哈希值,同时说服全网多数验证者认可篡改后的链,技术与经济成本极高,几乎不可能实现。
3. 零知识证明(ZK):隐私与安全的 “平衡术”
为在保障安全的同时提升隐私性,以太坊逐步引入零知识证明技术(如 ZK-Rollup):
· 核心逻辑:用户在链下完成交易计算,生成 “零知识证明”(证明交易合法但不泄露具体数据),只需将证明提交到以太坊主链,验证者无需查看交易细节,通过验证证明即可确认交易合法性;
· 安全价值:ZK 技术既保留了以太坊主链的安全保障(交易最终记录在主链),又避免了交易数据(如金额、账户地址)公开泄露,同时大幅提升交易效率(ZK-Rollup 的 TPS 可达 1000 以上),目前已被广泛应用于 DeFi、NFT 等场景,成为 “安全 + 隐私 + 效率” 的重要解决方案。
 四、智能合约安全:代码层面的 “漏洞防护网”
智能合约是以太坊生态的核心应用载体,但代码漏洞(如重入攻击、溢出漏洞)是常见安全隐患,以太坊通过技术工具、社区规范与审计机制,构建了多维度的智能合约安全防护体系。
1. 智能合约审计:上线前的 “安全体检”
目前以太坊上的主流智能合约(尤其是 DeFi 协议、NFT 项目)上线前,必须经过专业审计机构的安全审计:
· 审计内容:审计机构会检查代码逻辑是否存在漏洞(如重入攻击、权限管理漏洞、数学计算错误)、是否符合行业安全标准(如 ERC-20、ERC-721 规范)、是否存在后门程序;
· 常见工具:审计过程中会使用静态代码分析工具(如 Slither、Mythril)、动态测试工具(如 Truffle、Hardhat),结合人工审查,最大程度发现潜在风险;
· 行业规范:头部项目通常会选择多家审计机构交叉审计(如 OpenZeppelin、Trail of Bits),审计报告公开透明,用户可通过报告评估项目安全性,目前审计已成为以太坊智能合约上线的 “标配”。
2024 年某 DeFi 协议在审计中被发现重入漏洞,及时修改代码后避免了上线后可能的资产被盗风险,审计的 “安全守门人” 作用凸显。
2. 形式化验证:数学层面的 “绝对安全证明”
对安全性要求极高的智能合约(如稳定币协议、跨链桥),会进一步采用形式化验证技术:
· 核心原理:将智能合约的代码逻辑转化为数学模型,通过数学推理证明代码是否满足预设的安全属性(如 “用户只能提取自己的资产”“合约总发行量不超过上限”);
· 优势:相比审计(只能发现已知漏洞),形式化验证能从数学层面证明代码不存在逻辑漏洞,达到 “绝对安全” 的级别,目前 MakerDAO、USDC 等核心协议均采用了该技术;
· 挑战:形式化验证成本高、周期长(通常需数周甚至数月),仅适用于核心协议,暂无法普及到所有智能合约。
3. 紧急暂停与升级机制:风险发生后的 “应急开关”
为应对上线后的突发安全事件,以太坊智能合约普遍设置紧急机制:
· 紧急暂停:若发现漏洞或攻击,项目方(或通过社区投票)可触发紧急暂停功能,冻结合约的转账、质押等核心功能,防止资产进一步损失;
· 合约升级:通过 “代理合约” 模式(如 OpenZeppelin 的 Transparent Upgradeable Proxy),项目方可在不改变合约地址的情况下,升级代码修复漏洞,避免因漏洞导致整个项目作废;
· 保险机制:部分 DeFi 协议会购买智能合约保险(如 Nexus Mutual),若因合约漏洞导致用户资产损失,保险公司会按约定赔付,进一步降低用户风险。
2023 年某跨链桥因合约漏洞被攻击,项目方及时触发紧急暂停,成功冻结剩余超 80% 的资产,减少了用户损失,紧急机制的重要性由此可见。
 五、社区治理与生态协作:安全的 “最后一道防线”
以太坊的安全不仅依赖技术与经济机制,还离不开社区的协同治理 —— 通过去中心化的治理提案、安全响应与信息共享,形成 “全网共同维护安全” 的生态。
1. 去中心化治理(DAO):安全策略的 “集体决策”
以太坊的重大安全策略调整(如共识机制升级、惩罚规则优化),需通过社区治理提案(EIP)与投票决定:
· 治理流程:开发者提交 EIP(以太坊改进提案),明确安全优化方案;社区成员(验证者、用户、项目方)通过质押 ETH 获得投票权,对提案进行投票;若支持率超过 50%(部分关键提案需 2/3 以上支持),提案即可生效并实施;
· 安全价值:去中心化治理确保安全策略符合全网利益,避免单一机构或个人操控,同时让安全机制能随生态发展动态调整(如 2024 年通过 EIP-7514 优化 Slashing 惩罚规则,降低误判惩罚概率)。
2. 安全响应与漏洞赏金:主动发现风险的 “激励机制”
以太坊社区通过 “漏洞赏金计划” 鼓励白帽黑客主动发现安全漏洞:
· 官方赏金计划:以太坊基金会设立专门的漏洞赏金基金,对白帽黑客发现的核心协议漏洞(如 PoS 共识漏洞、虚拟机漏洞)提供高额奖励,最高可达 100 万美元;
· 生态项目赏金:头部 DeFi、NFT 项目(如 Uniswap、OpenSea)也推出各自的漏洞赏金计划,奖励金额通常为漏洞可能导致损失的 10%-20%;
· 信息共享平台:社区搭建安全信息共享平台(如 Ethereum Security Hub),实时同步最新漏洞信息、攻击案例与防御方案,帮助项目方与用户快速应对风险。
2024 年某白帽黑客通过漏洞赏金计划,发现以太坊 PoS 协议中的一个潜在验证者同步漏洞,获得 50 万美元奖励,同时帮助基金会及时修复漏洞,避免了可能的网络中断风险。
3. 抗审查与去中心化:抵御外部干预的 “生态韧性”
以太坊的高度去中心化(全球超 85 万个验证者节点,分布在 100 多个国家),使其具备强大的抗审查与抗外部干预能力:
· 抗审查:没有任何机构或个人能强制以太坊节点拒绝打包某笔交易(除非交易本身非法),确保网络服务不被中断;
· 抗单点故障:节点分布广泛,即使部分区域的节点因自然灾害、政策干预下线,剩余节点仍能维持网络正常运行,2023 年某地区因政策原因关闭超 10% 的验证者节点,以太坊网络仍稳定运行,未出现任何安全问题。
结语
以太坊网络的安全保障机制,是 “技术创新 + 经济理性 + 社区协作” 共同作用的结果 ——PoS 共识与经济惩罚构建了抗攻击的核心防线,密码学技术确保数据与账户安全,智能合约防护降低代码漏洞风险,社区治理则让安全机制能持续进化。这套机制并非完美(如智能合约漏洞仍偶有发生、PoS 验证者中心化风险需警惕),但通过持续的技术迭代与生态协作,以太坊的安全能力始终在适应新威胁、新挑战。
对普通用户而言,理解这些安全机制能帮助自己更理性地参与以太坊生态(如选择经过审计的项目、妥善保管私钥);对开发者而言,掌握安全防护技术是构建可靠应用的前提;对整个区块链行业而言,以太坊的安全探索为其他公链提供了可借鉴的范本,推动区块链技术向 “更安全、更可靠” 的方向发展。未来,随着零知识证明、AI 安全检测等技术的融入,以太坊的安全保障机制还将进一步升级,为 Web3 生态的大规模落地奠定坚实基础。